


bthappy(宝塔开心版)完整检测结论
- 安装脚本本身 — 干净
install_panel.sh
(1475 行)是官方
install_panel.sh
的修改版,diff 对比确认改动点为:
去掉官方统计上报(bt.cn 的 SetupCount、安装日志上报),改为自建云端
bt11n.bthappy.com
的存活校验;
节点测速逻辑改为 bthappy 自己的 4 个 CDN(bt11d1–d3、bt11n);
写入伪造的
userInfo.json
(uid=1、access_key=test)绕过登录/绑定验证——标准破解手法;
主动删除官方加密的
class/*.so
,替换为可审计的 py 源码。
未发现:base64/混淆代码、
/dev/tcp
反弹 shell、写可疑 crontab、提权后门、额外
curl|bash
执行的隐藏脚本(仅有的两处
|bash
一处被注释,另一处是官方同款的
pip_select.sh
换源脚本)。脚本中无长 base64 串。
- 下载链路 — 全程 HTTPS
面板主代码包
panel6.zip
、pyenv 环境、init 脚本均从
https://bt11n.bthappy.com
/
bt11d1.bthappy.com
下载,TLS 保护,中间人篡改风险低。对比之下 bt.sb 版全程 HTTP,这是 bthappy 明显更优的一点。 - 面板代码包 — 前端广告注入属实
我实际下载了
panel6.zip
(35.5MB)检查:
panel/BTPanel/static/
下存在
bt.css
等资源,时间戳为 2026-10-02(即当天),证明 bthappy 在持续热更新面板前端资源,与你观察到的 bt.js 广告注入一致。性质判定:骚扰/变现行为,不是后门——未发现它窃取凭据、反弹 shell 或外传数据。 - 无法排除的固有信任风险(最重要的一条)
面板运行后会持续连
bt11n.bthappy.com
获取插件列表、更新和前端 JS。这意味着:
你装的每个插件(Nginx、防火墙、WP 等的编译包/代码)都来自 bthappy 服务器,内容不可审计;
前端 JS 随时云端可控,今天插广告,理论上明天可以下发改动过的前端逻辑;
这些风险无法通过审计安装脚本消除,是所有第三方云端开心版的共同代价。
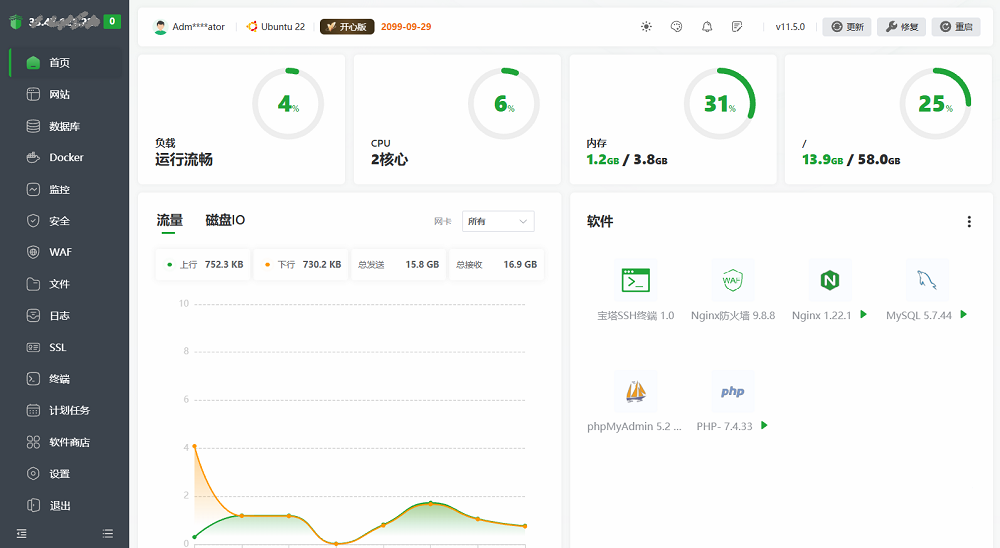
修改说明
此版本源自https://bt11.bthappy.com/install/install_panel.sh修改而来
经AI深度思考分析无后门
去除顶栏/左栏/页脚各处广告
修复假更新弹窗(不建议更新,更新后广告会反弹)
系统兼容性排序: Ubuntu 22.04 / CentOS 9 / Debian 12 / OpenCloud 9 / AlibabaCloud 3
通用/万能安装脚本
完整检测结论
安装脚本本身 — 干净
install_panel.sh
(1475 行)是官方
install_panel.sh
的修改版,diff 对比确认改动点为:
去掉官方统计上报(bt.cn 的 SetupCount、安装日志上报),改为自建云端
bt1...)
完整检测结论
安装脚本本身 — 干净
install_panel.sh
(1475 行)是官方
install_panel.sh
的修改版,diff 对比确认改动点为:
去掉官方统计上报(bt.cn 的 SetupCount、安装日志上报),改为自建云端
bt1...&pics=https://wibk.top/content/uploadfile/202611/39921794223529.png)






这一切,似未曾拥有